Блог

XSpider PRO: обзор сканера уязвимостей от Positive Technologies

XSpider PRO: обзор лёгкого сканера уязвимостей от Positive Technologies

XSpider PRO: обзор лёгкого сканера уязвимостей от Positive Technologies

Современные компании ежедневно сталкиваются с инцидентами информационной безопасности, и большинство из них так или иначе связано с уязвимостями в инфраструктуре. Сканеры уязвимостей — это программные средства, которые автоматически проверяют системы, сети, приложения и устройства на наличие известных слабых мест. Их задача — выявить потенциальные точки входа для злоумышленников, чтобы вовремя закрыть риски.

На российском рынке таких инструментов немало. Сегодня разберём XSpider PRO от Positive Technologies: что он собой представляет, кому подойдёт и чем отличается от схожих решений.

История появления

Positive Technologies появилась на рынке в 2002 году, а уже через год выпустила свой первый продукт — XSpider. Функционально это был сканер, работавший методом «чёрного ящика»: он определял открытые порты, анализировал баннеры и сопоставлял обнаруженный софт с подходящими под него уязвимостями.

Шли годы, сканеры эволюционировали: появились режимы «белого ящика» (audit), проверки соответствия стандартам (compliance) и полноценные системы управления уязвимостями. Классический XSpider, умевший только простое сканирование «чёрным ящиком» и устанавливавшийся лишь на Windows, перестал покрывать все потребности. А функциональный MaxPatrol VM был не всем по карману.

Осенью 2025 года вышел преемник — XSpider PRO. Его задача — закрыть потребности заказчиков с небольшими инфраструктурами: решение рассчитано на сети до 500 хостов.

Позиционирование на рынке

MaxPatrol VM функциональнее XSpider PRO. В нём есть всё для построения полноценного процесса управления уязвимостями в инфраструктуре любого размера. Но иногда бюджет не позволяет приобрести решение такого класса, а инфраструктура небольшая. Для этого и существует XSpider PRO: под капотом у него та же экспертиза, что и у MaxPatrol VM, но набор функций скромнее.

Важно понимать: если ваша инфраструктура превышает 500 хостов, нужно смотреть в сторону систем управления уязвимостями — таких как MaxPatrol VM.

Узнать больше о MaxPatrol VM можно из экспертного курса NTC «Эксплуатация MaxPatrol VM».

Архитектура системы, работа с активами и уязвимостями, язык PDQL, дашборды, отчёты и автоматизация обработки.

Перейти к курсу →

При больших объёмах трафика вы столкнётесь с миллионами уязвимостей, и для выстраивания процесса потребуется куда более функциональный продукт — с приоритизацией активов и уязвимостей, контролем SLA и активоцентричной системой. На меньших объёмах вполне достаточно классического сканера «чёрного» и «белого» ящика.

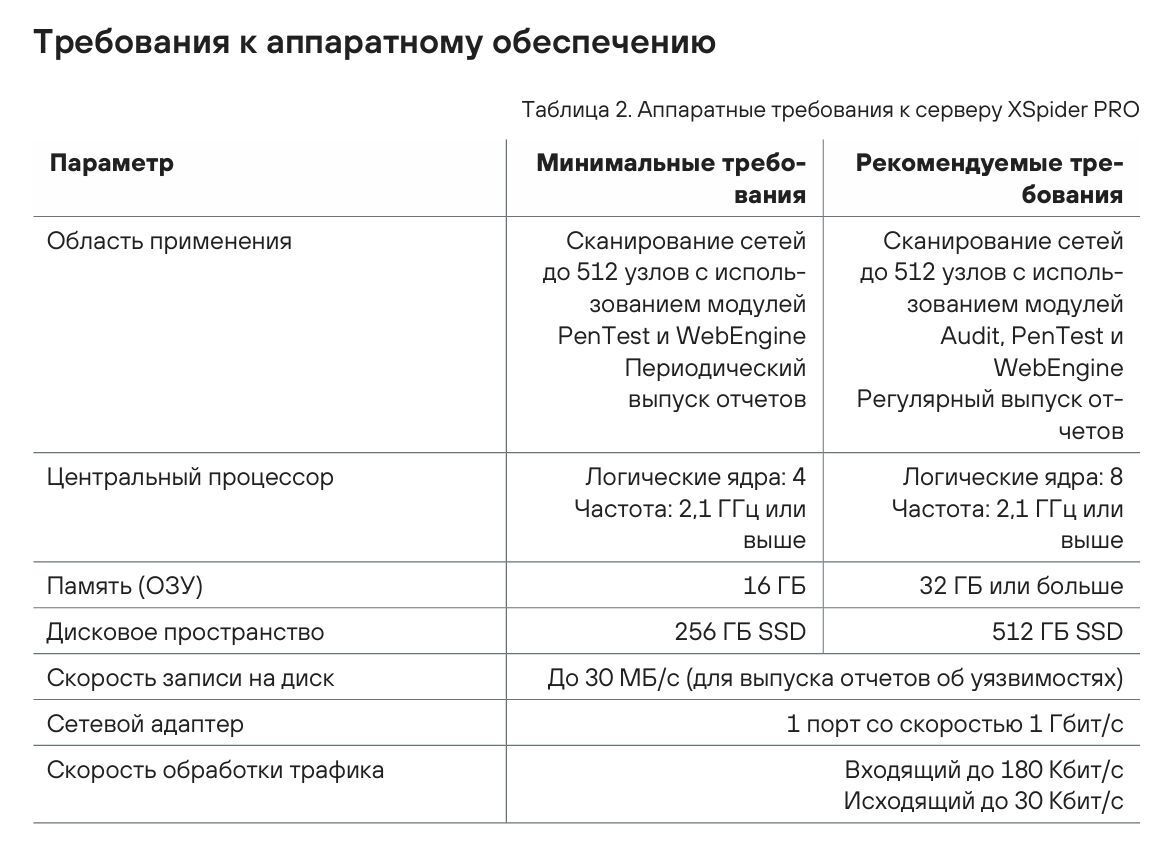
Архитектура и аппаратные требования

Принципы развёртывания XSpider PRO просты:

  • установка на Linux, в том числе на Astra Linux;
  • невысокие аппаратные требования.

Возможности

С помощью XSpider PRO вы сможете:

  • обнаруживать узлы в сети;
  • собирать и хранить сведения об узлах;
  • собирать и хранить сведения об уязвимостях;
  • выпускать отчёты и контролировать устранение уязвимостей.

Отдельно стоит отметить: XSpider PRO умеет проводить сканирование «белым ящиком», поддерживает большое количество ОС, а также имеет модуль сканирования веб-сайтов.

Лицензирование

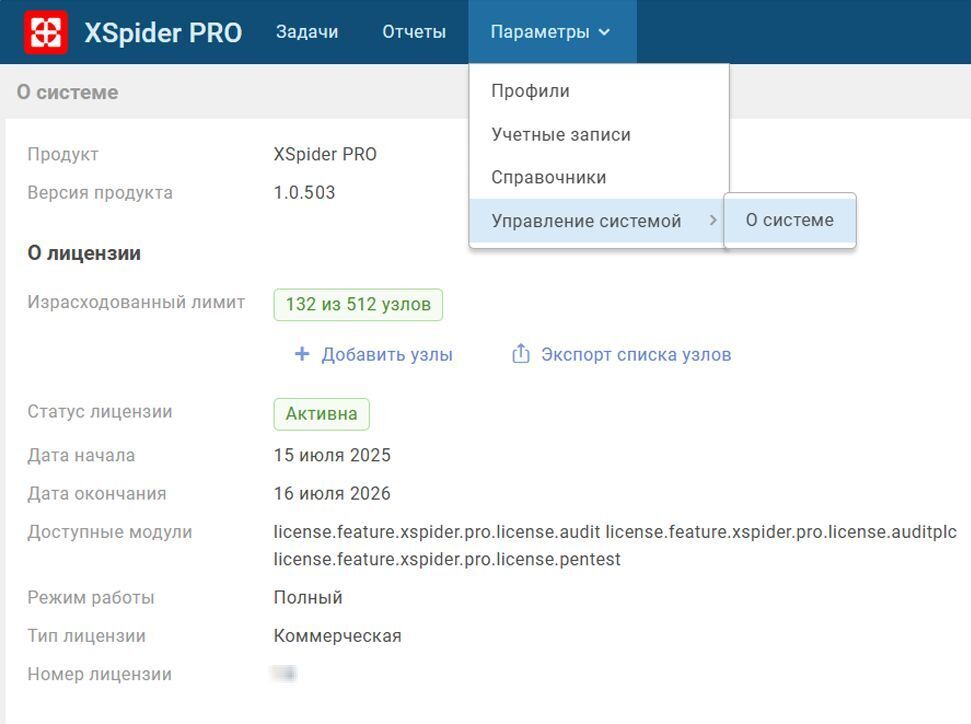
Глобально продукт лицензируется по количеству активов, которое вы планируете сканировать. Также есть варианты по режимам:

  • только «чёрный ящик» (Pentest);
  • «чёрный» + «белый» (Pentest + Audit).

Интерфейс пользователя

После установки вас встретит простой и лаконичный интерфейс из нескольких вкладок.

Задачи

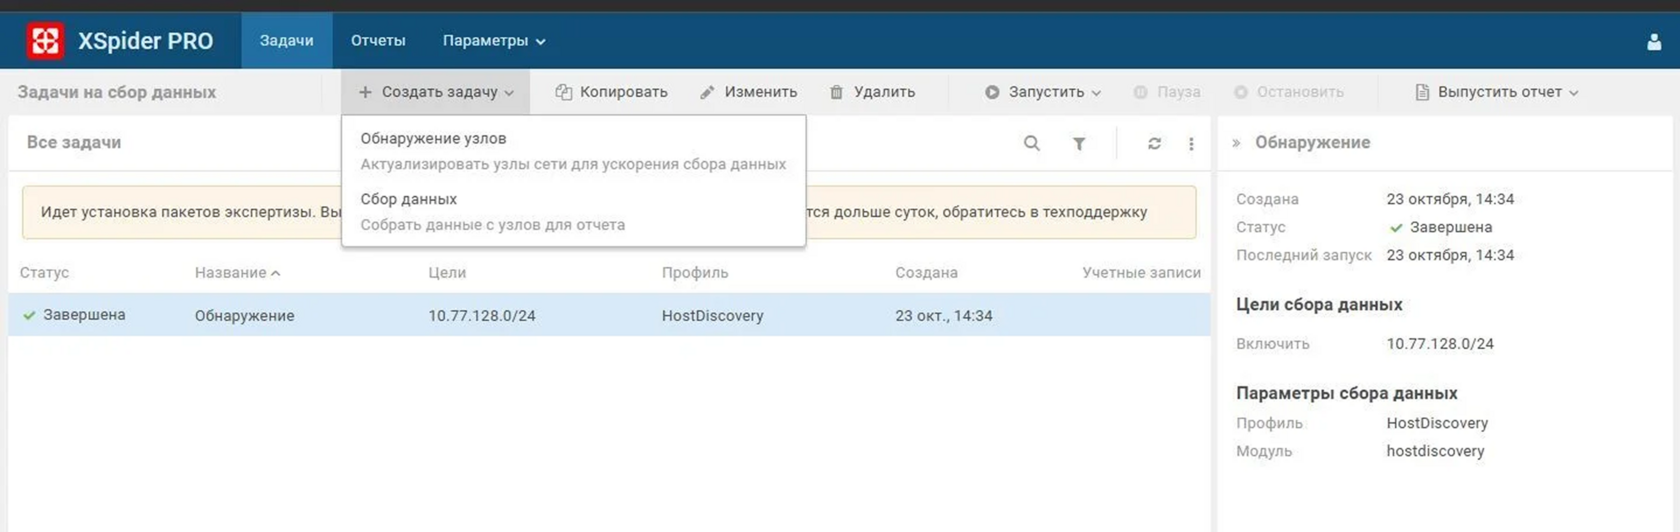
Здесь происходит работа со всеми задачами: их можно создавать, копировать, изменять уже имеющиеся и выпускать отчёты по отдельным задачам. Глобально задачи бывают двух типов — обнаружение узлов и сбор данных.

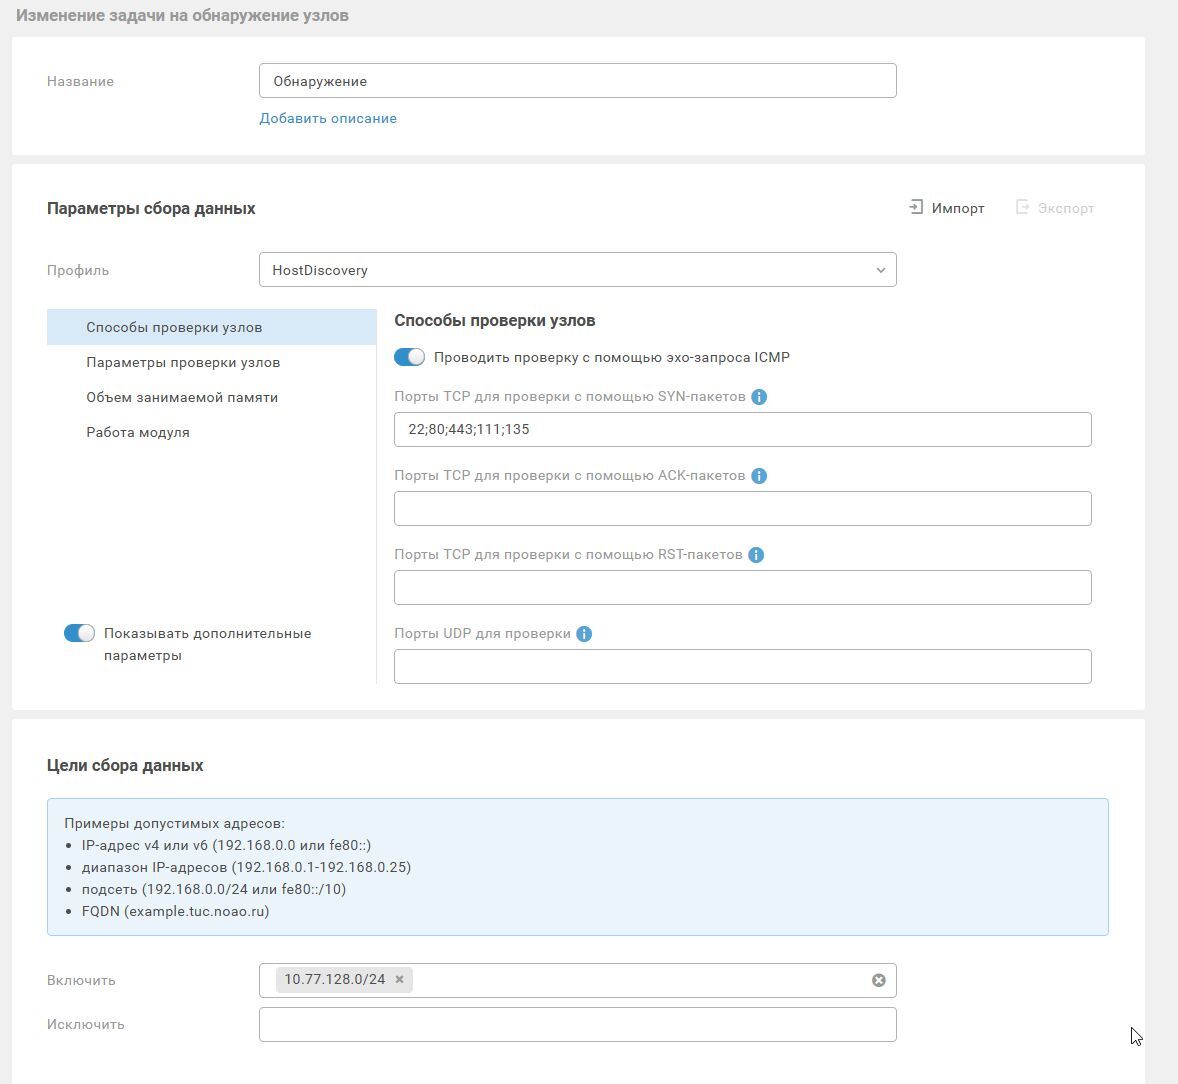
Обнаружение узлов

Задачи этого типа — первостепенные при сканировании, и их лучше нацеливать на подсети. Для обнаружения используется модуль Host Discovery: он «пробегается» по всей сети из целей сканирования и определяет, кто в этой сети «живой». Настройки профиля можно менять — например, расширить набор портов, по которым будут определяться хосты.

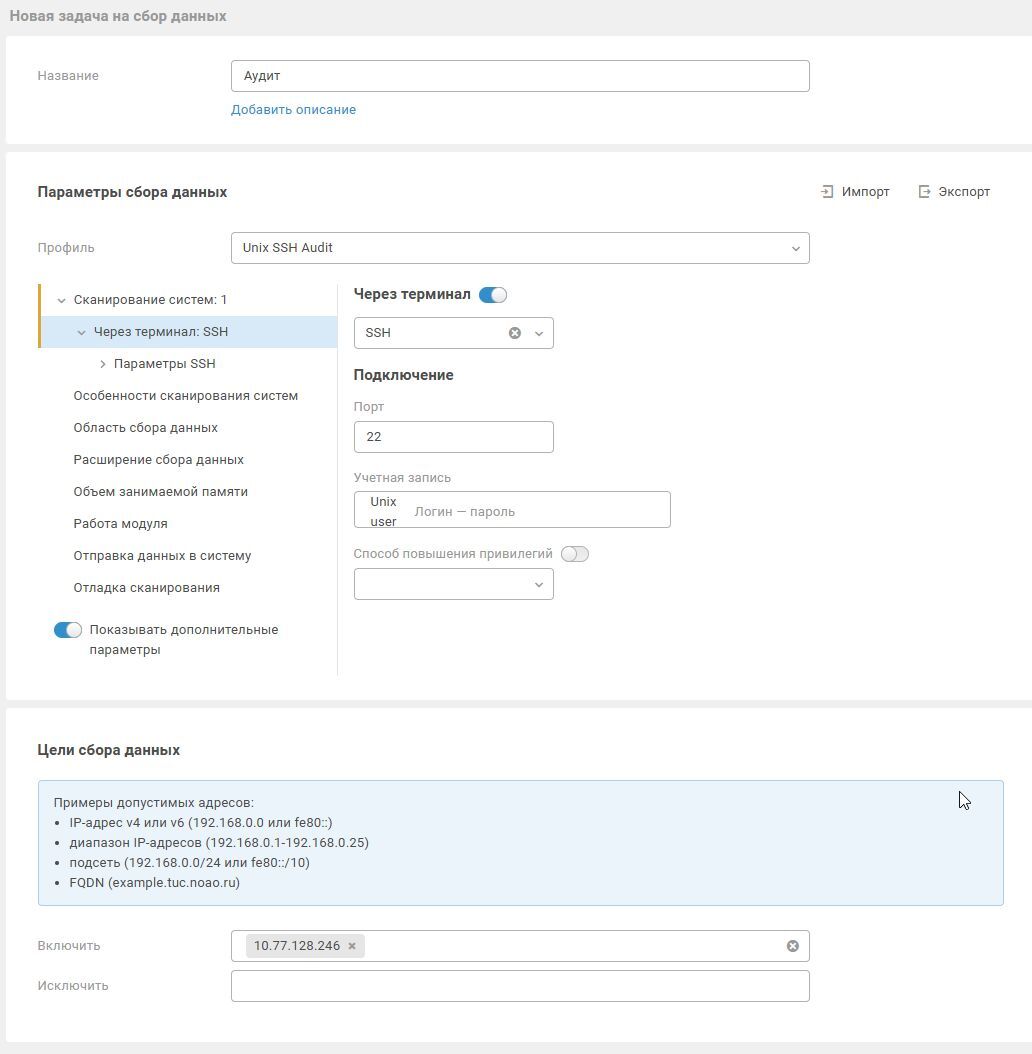
Сбор данных

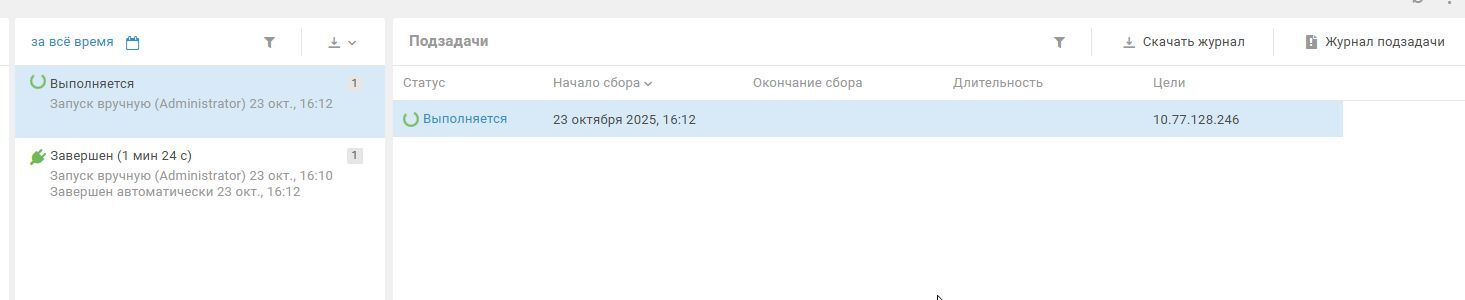
Здесь настраиваются задачи сканирования на уязвимости методом «белого» и «чёрного» ящика. На примере ниже — задачи сканирования unix-актива с учётной записью.

Результаты выполнения задачи можно посмотреть, провалившись в саму задачу двойным кликом.

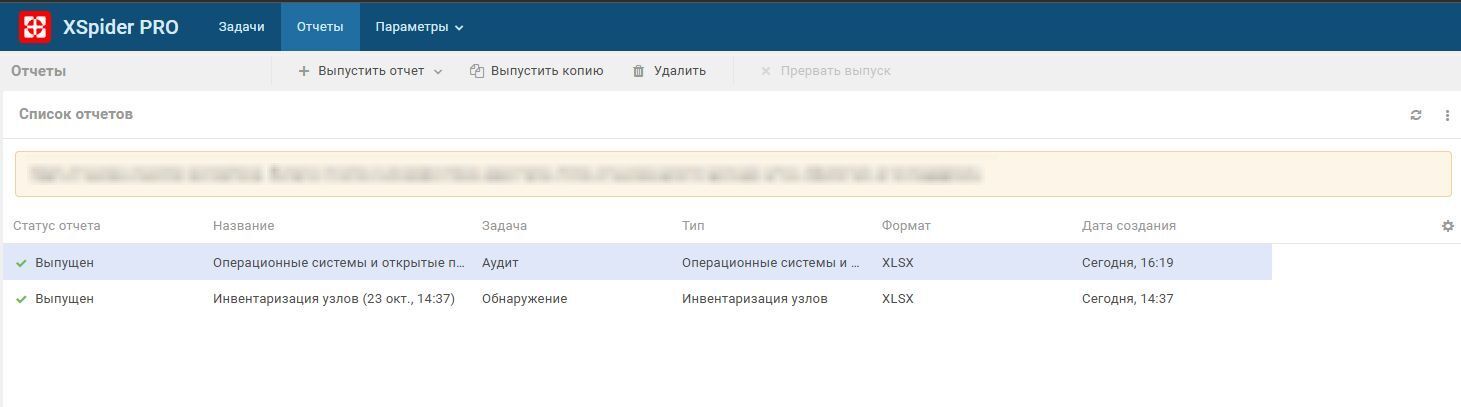
Отчёты

Единое окно управления всеми отчётами. Отчёты типовые, доступны в форматах XLSX, HTML и JSON. Виды отчётов:

  1. Уязвимости по узлам. Список всех обнаруженных уязвимостей и узлов, на которых они найдены. Отлично подойдёт для отправки в отдел ИТ: табличное представление удобно для фильтрации и сортировки.
  2. Количество уязвимостей на узлах по уровню опасности. Помогает понять, на какие активы стоит обратить внимание в первую очередь.
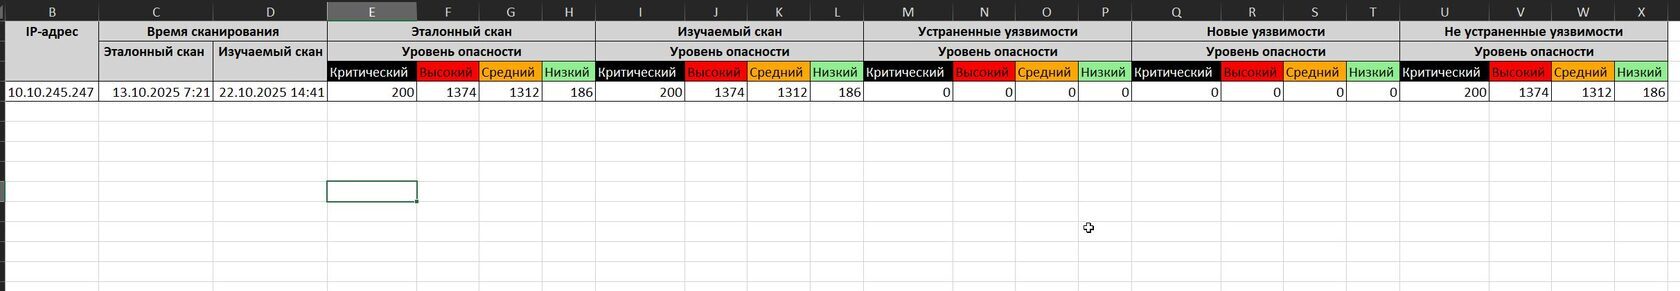
  3. Дифференциальный отчёт по уязвимостям на узлах. Сравнивает два скана и показывает, какие уязвимости удалось закрыть, а какие остались.
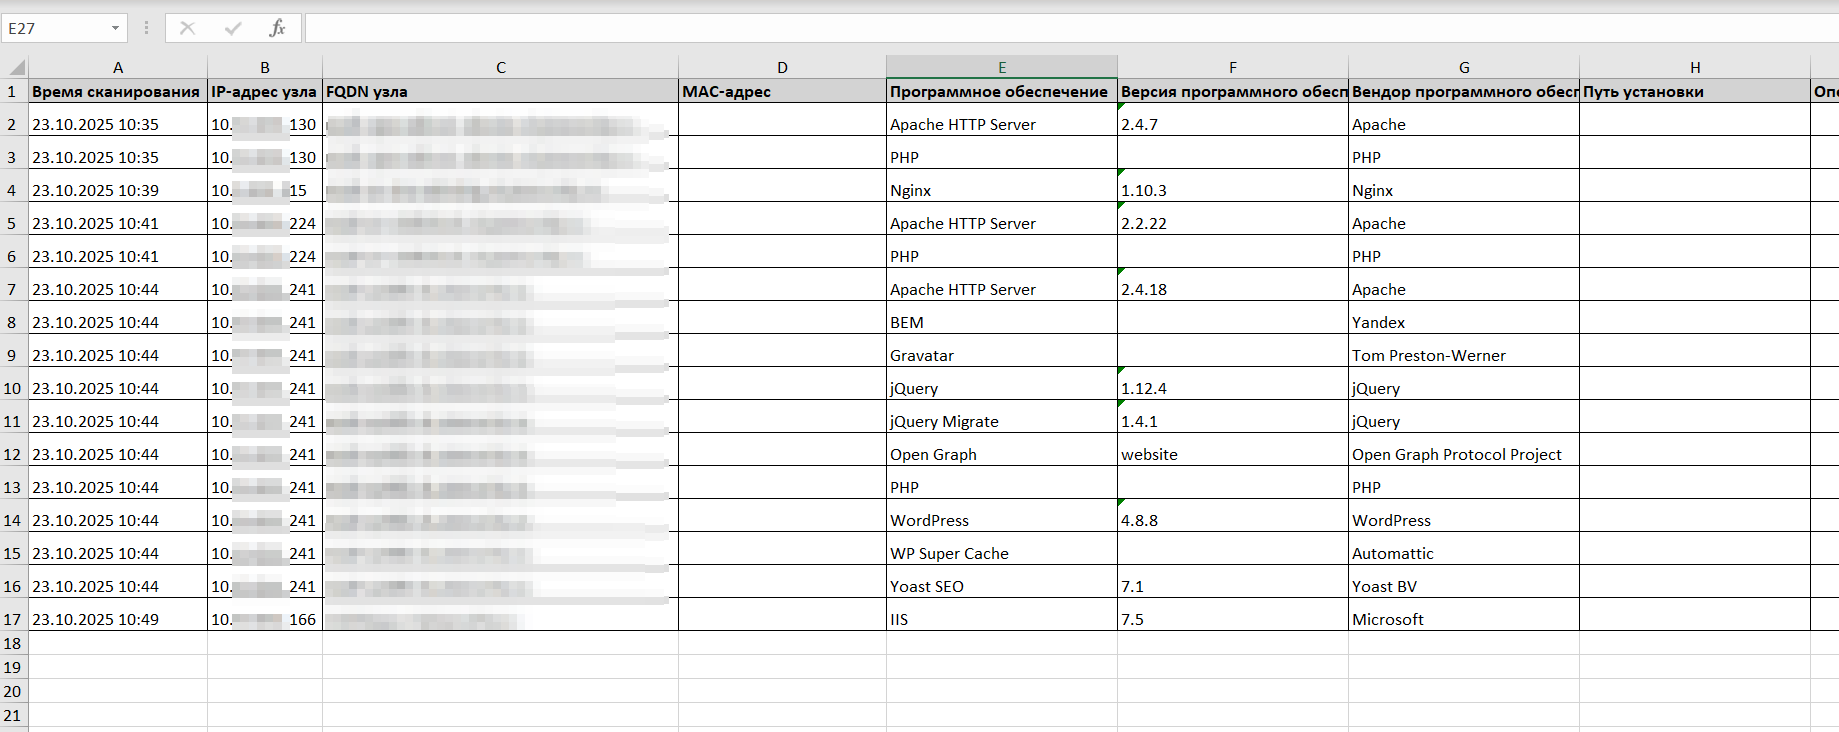
  4. Инвентаризация узлов. Подробный перечень обнаруженных активов после сканирования в режиме «обнаружение хостов».
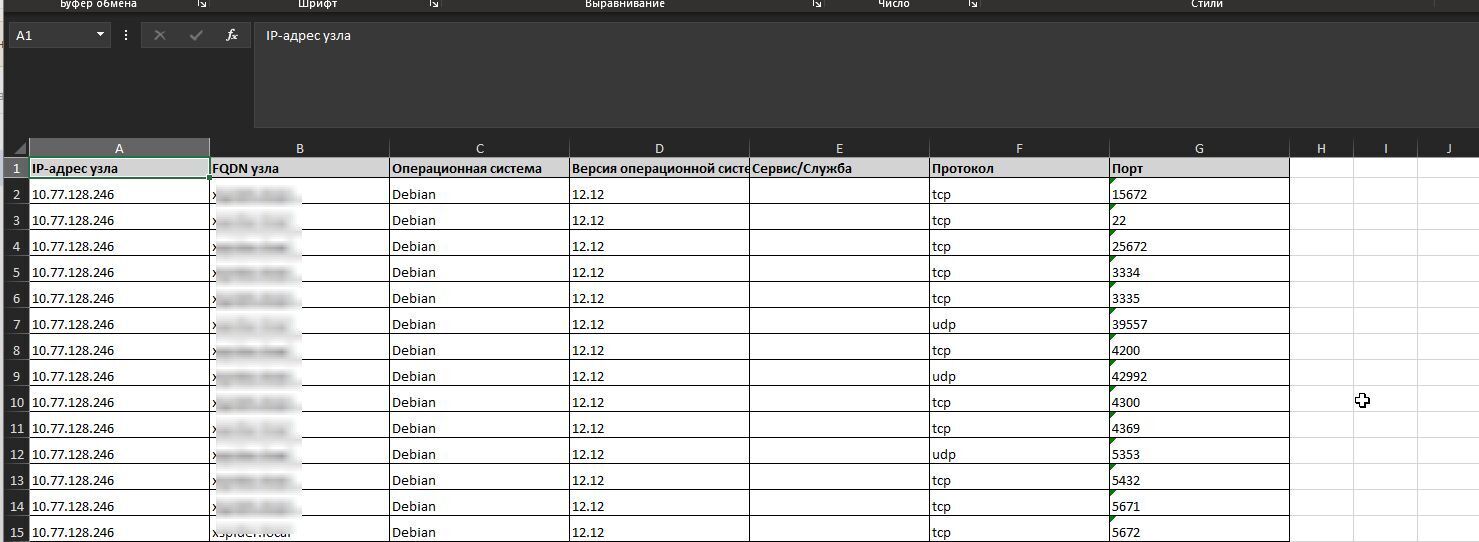
  5. Операционные системы и открытые порты на узлах. Перечень доступных портов на всех просканированных активах.

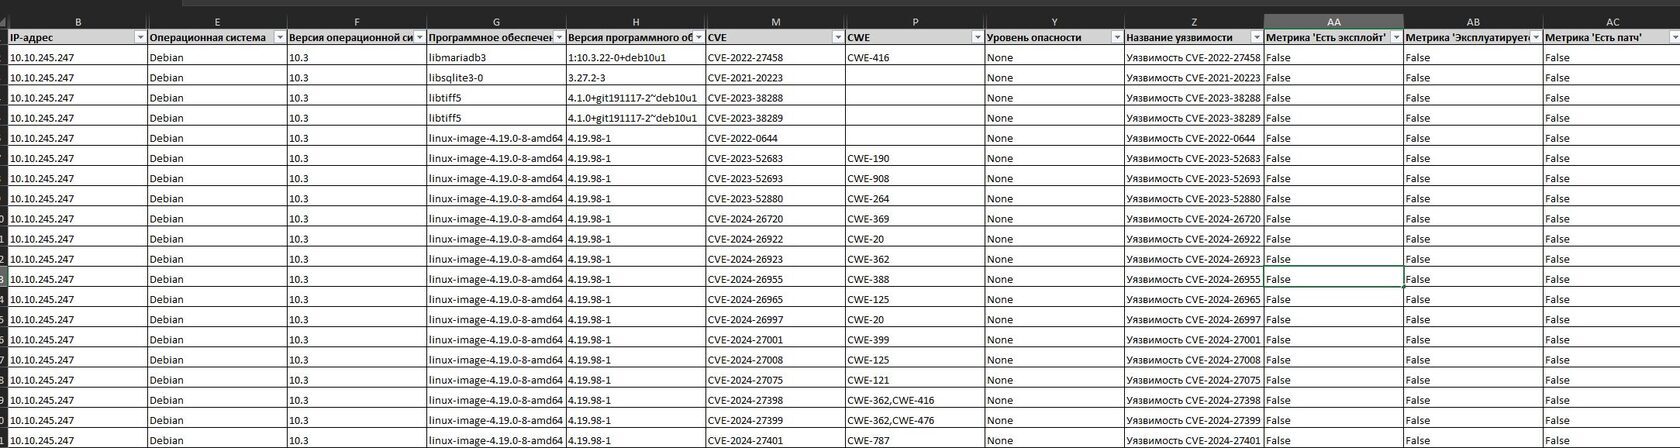
Уязвимости по узлам

Список всех обнаруженных уязвимостей и узлов, на которых они были обнаружены. Отлично подойдет для отправки в отдел ИТ. Табличное представление удобно для фильтрации и сортировки
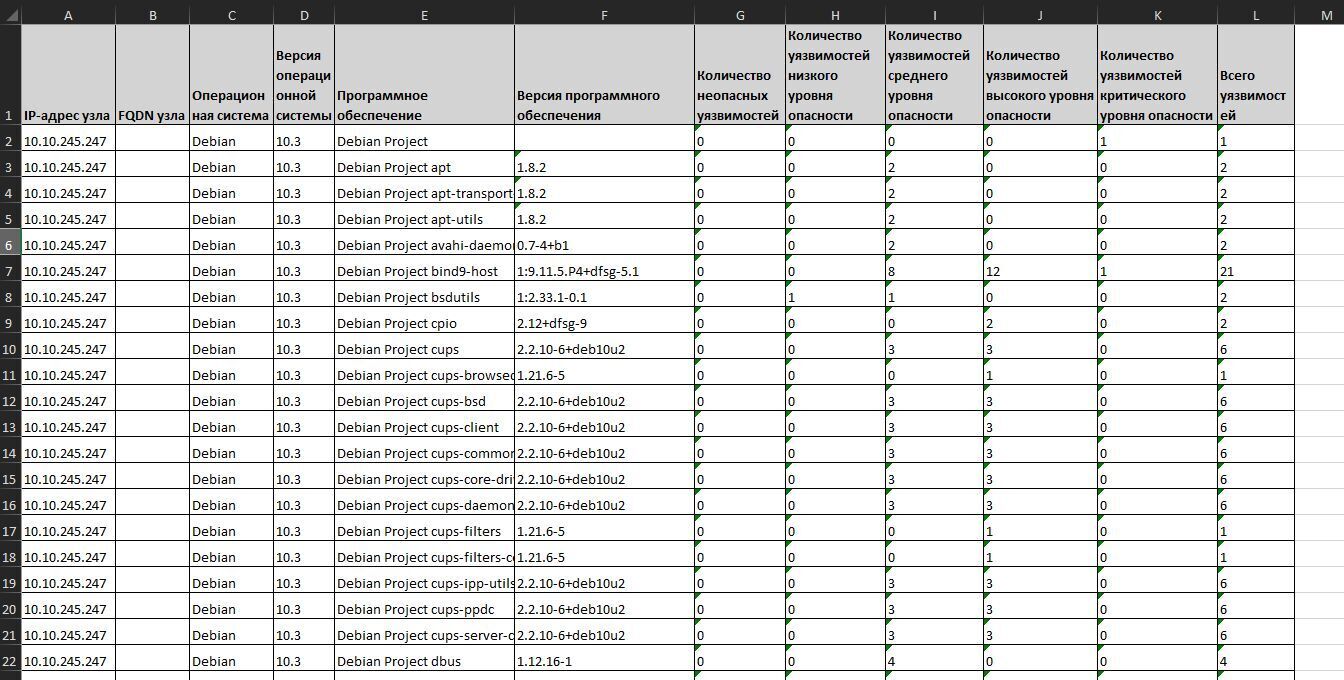
Количество уязвимостей на узлах по уровню опасности

Даст понять, на какие активы стоит обратить внимание в первую очередь
Дифференциальный отчет по уязвимостям на узлах

Сравнит два скана и покажет: какие уязвимости удалось закрыть, а какие остались
Инвентаризация узлов

Подробный перечень обнаруженных активов после сканирования режимом “обнаружение хостов”
Операционные системы и открытые порты на узлах

Даст перечень доступных портов на всех просканированных активах
Дополнительные параметры

Тут можно кастомизировать профили сканирования, добавлять учетные записи и создавать справочники для подбора учетных записей.
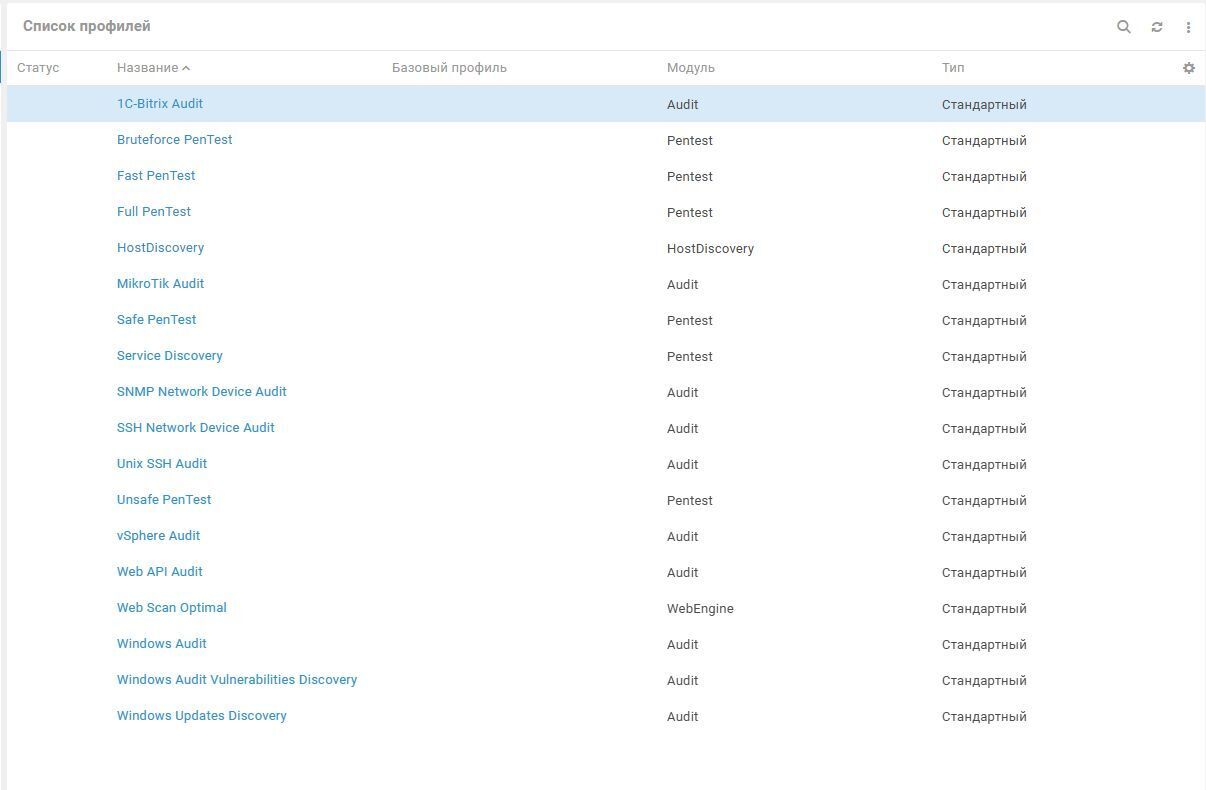
Профили

Профилей в системе достаточно. С их помощью можно:

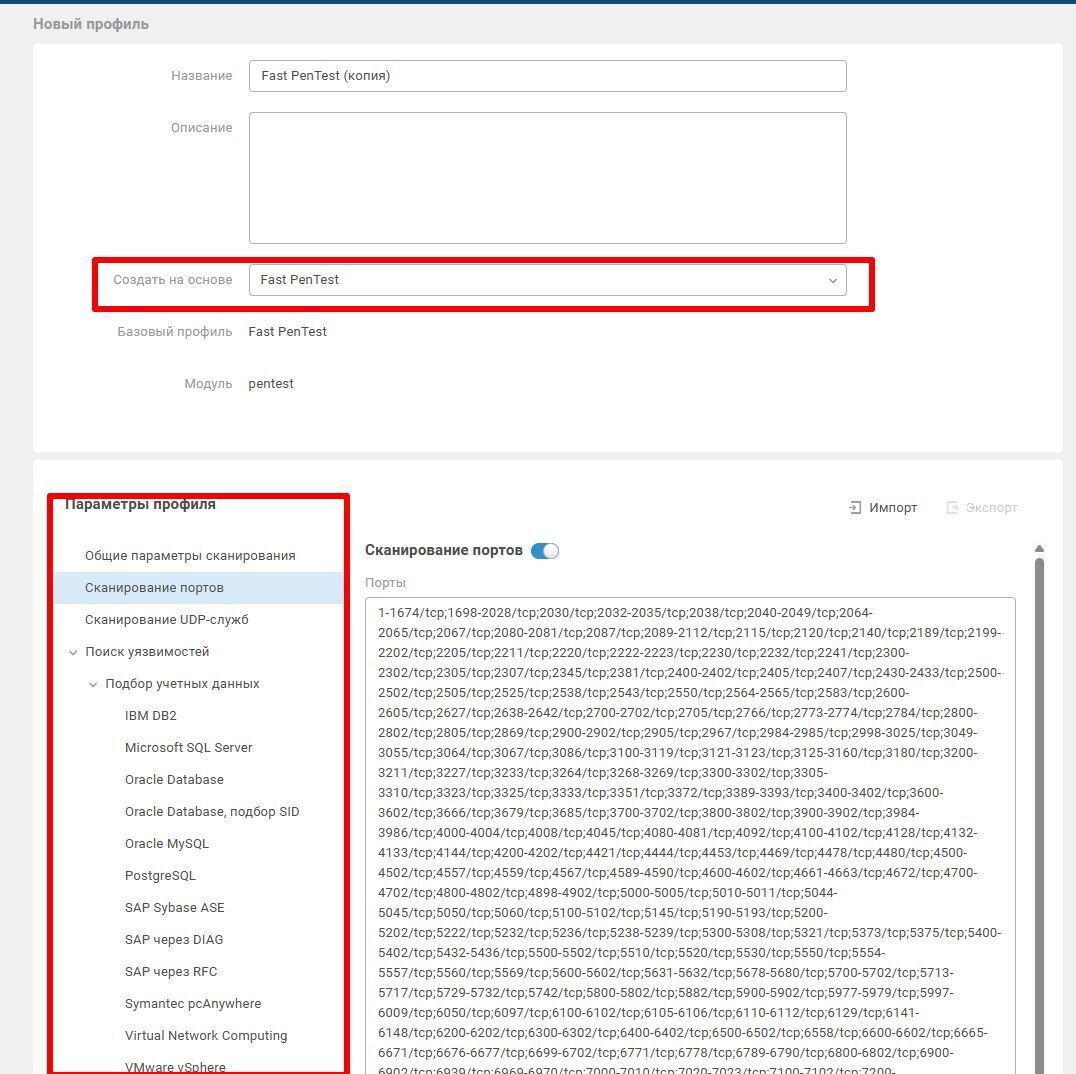
  • сканировать любые активы методом «чёрного ящика» с использованием профилей пентеста — Bruteforce PenTest, Fast PenTest, Full PenTest, Safe PenTest, Unsafe PenTest Service Discovery. Разбирать каждый не будем: глобально они все строятся на одном движке и отличаются настройками;
  • сканировать поддерживаемые активы методом «белого ящика» с учётными записями (Audit);
  • сканировать веб-сервисы модулем WebEngine — аналогичный есть и у MaxPatrol VM.

Любой профиль можно скопировать и создать на его базе свой, с индивидуальными настройками.

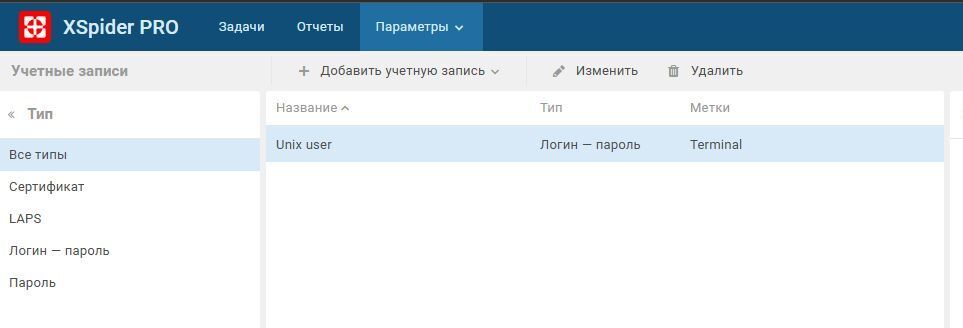
Учётные записи

В этом разделе хранятся все учётные записи, добавленные в систему. Можно добавлять:

  • сертификаты;
  • LAPS — для более удобного сканирования Windows-активов;
  • связки логин-пароль;
  • просто пароли (такие учётки нужны для повышения привилегий на Unix-системах).

Учётные записи хранятся в системе в зашифрованном виде, поэтому при компрометации ОС сканера вытянуть их не получится.

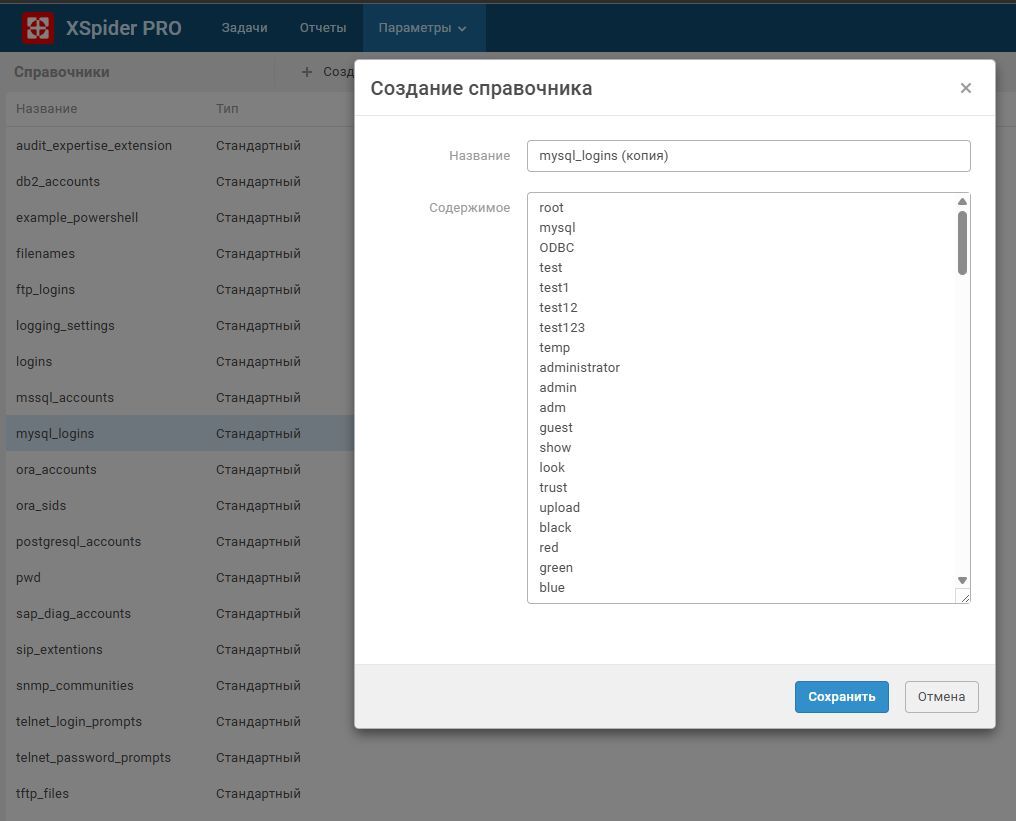
Справочники

В системе есть набор справочников, с помощью которых можно проводить сканирование с подбором учётных записей. Сами по себе справочники небольшие, но вы всегда можете создать свой — записать в него дефолтные логины и пароли и провести сканирование инфраструктуры с ними. Если на каких-то системах используются дефолтные учётные записи, сканер подсветит проблему.

Выводы

Разработчики Positive Technologies взяли возможности сканирования MaxPatrol VM, убрали активоцентричную систему (крайне полезную на больших объёмах), добавили наработанную годами экспертизу — и обернули всё это в легковесный сканер.

Если объём вашей инфраструктуры не превышает 500 узлов, XSpider PRO отлично подойдёт под ваши задачи.

Хотите выстроить полноценное управление уязвимостями?

Когда инфраструктура растёт, возможностей сканера становится недостаточно. На курсе NTC «Эксплуатация MaxPatrol VM» вы разберёте архитектуру системы, работу с активами и уязвимостями, язык PDQL, дашборды и отчёты, автоматизацию обработки уязвимостей.

Записаться на курс
Публикации